Une icône du passé
C’est presque devenu un truisme de dire qu’un smartphone n’est pas uniquement un objet électronique fournissant une multitude de services, mais aussi un objet statutaire, un objet de distinction.
L’IPhone est certainement l’exemple le plus éclatant de cette réalité, tant il est frappant que les publicités Apple ne vantent pas seulement un produit, mais un style de vie.
Il n’y a pas si longtemps – une petite vingtaine d’années – ce sont les téléphones BlackBerry qui avaient ce statut privilégié.
Popularisé au début des années 2000, le BlackBerry était l’objet technologique iconique de l’époque, même s’il s’adressait (du moins initialement) plus à une clientèle d’hommes d’affaires pressés que le smartphone d’Apple.
Comme l’IPhone, le BlackBerry ne serait pas devenu un symbole s’il n’avait pas comporté plusieurs nouveautés techniques majeures, telles que les notifications en mode PUSH (au lieu de demander périodiquement au serveur s’il a quelque chose pour vous, le téléphone initie et maintient une connexion avec un serveur et c’est ce dernier qui, dès qu’il reçoit quelque chose le transmet au téléphone) et BlackBerry Messenger, l’une des toutes premières messageries instantanées, lancée en 2005, c’est-à-dire à une époque où avoir un forfait avec SMS illimités n’allait pas de soi.
De plus, et c’est ce qui va nous intéresser, BlackBerry avait réussi à entourer ses produits d’une certaine aura de sécurité. Mais cette aura était-elle justifiée ? Examinons cela de plus près.
L’architecture BlackBerry
Tenter de comprendre le fonctionnement de l’écosystème BlackBerry s’apparente un peu à de « l’archéologie informatique » : les documents pertinents sont disséminés un peu partout, plus ou moins introuvables, souvent partiels.
Il émerge de la lecture des différents documents trouvés différents documents trouvés que, lorsqu’il est utilisé au sein d’une organisation, un téléphone BlackBerry maintient une connexion permanente avec une entité nommé BES (pour BlackBerry Enterprise Server).
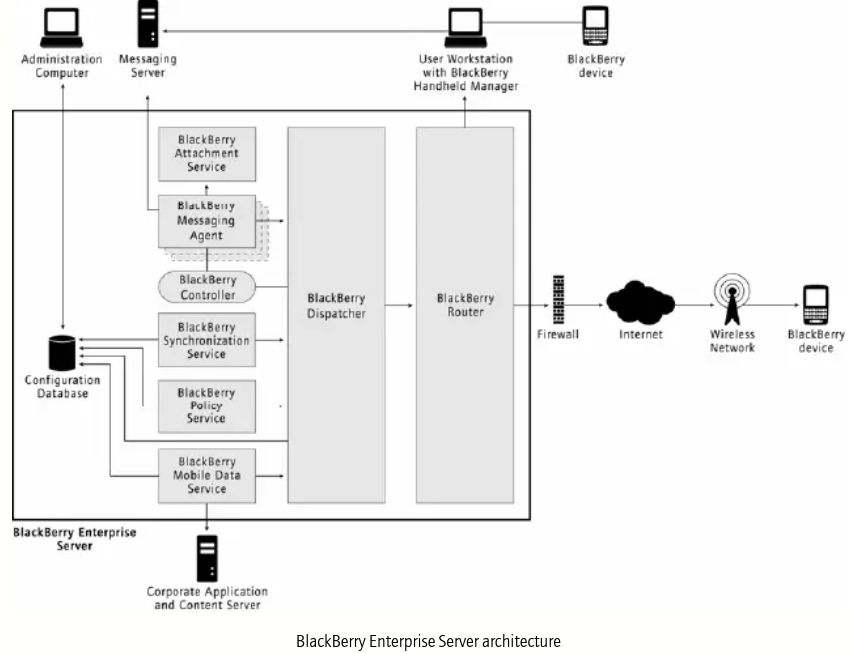
Architecture BlackBerry/BES (même source)
Moralement, le BES est incorporé au sein du système d’information de l’organisation à laquelle le BlackBerry est rattaché, et se situe entre le Serveur de Messagerie et le pare-feu séparant le SI de l’organisation du monde extérieur.
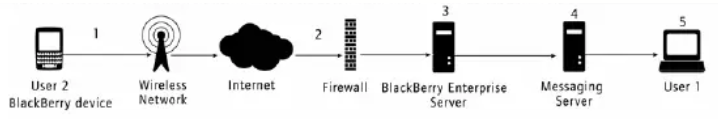
Le même document décrit le cheminement d’un email, qu’il soit envoyé depuis le BlackBerry :
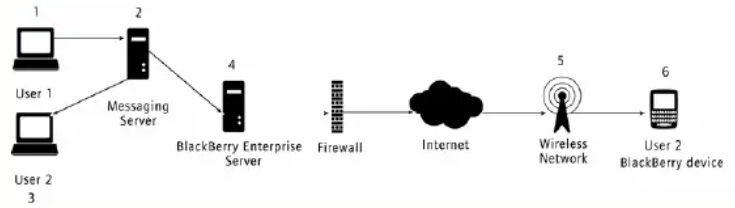
ou reçu par le BlackBerry :
Ainsi, lorsque Alice envoie un mail depuis son BlackBerry à son collègue Bob (lui aussi propriétaire d’un BlackBerry), le mail :
- est compressé puis chiffré par le BlackBerry d’Alice
- envoyé par le BlackBerry d’Alice
- reçu par le BES de l’organisation commune à Alice et Bob
- déchiffré puis décompressé par le BES
- transmis en clair par le BES au serveur de messagerie
- transmis en clair par le serveur de Messagerie au BlackBerry de Bob.
Si Alice envoie à Bob un mail depuis son poste de travail, le mail sera :
- envoyé au serveur de messagerie par le poste de travail d’Alice
- transmis en clair par le serveur de messagerie au BES
- compressé puis chiffré par le BES
- transmis par le BES au BlackBerry de Bob
- déchiffré puis décompressé par le BlackBerry de Bob
En conclusion, les messages sont chiffrés « presque » de bout en bout (du BES au BlackBerry ou du BlackBerry au BES), le BES constituant un point nevralgique capable de chiffrer/déchiffrer tous les messages de la flotte de BlackBerry de l’organisation.
Le (dé)chiffrement des mails, opération qui peut être réalisée par le BES ou le BlackBerry, repose sur une clé qui est créée lors de l’enrôlement du BlackBerry au sein de la flotte de l’organisation.
Voici les étapes importantes de cet enrôlement (décrite dans le même document « BlackBerry Security White Paper Release 4.0 ») :
- le nouvel utilisateur du BlackBerry contacte l’adminstrateur pour réaliser l’activation,
- l’administrateur définit un mot de passe qu’il communique à l’utilisateur,
- sur son téléphone, l’utilisateur entre ce mot de passe ainsi que son adresse mail,
- le téléphone envoit une requête d’activation au BES contenant des clés publiques propres au téléphone,
- la requête d’activation est validée par le BES. Celui-ci retourne une réponse contenant diverses informations et clés publiques,
- le BlackBerry et le BES sont alors en mesure d’établir une master key commune.
Tout au long de la vie du BlackBerry, les mails qu’il envoie sont chiffrés avec une clé de session, (message key), elle-même chiffrée par la master key établie lors de la phase d’activation.
La plupart des articles et documents technico-commerciaux qu’on peut trouver parlent d’une connexion permanente entre le BlackBerry et le BES (voir schéma ci-dessus illustrant le cheminement d’un mail).
En réalité une vue de l’esprit puisqu’un élément intermédiaire vient s’intercaler entre le BlackBerry et le BES, le NOC (acronyme de Network Operation Center), aussi nommé « BlackBerry Infrastructure » dans certains documents.
D’un coté, le BES se connecte sur le port TCP 3101 du NOC. La connexion est donc sortante, ainsi l’organisation utilisant le BES n’a pas à exposer sur l’extérieur un service qui pourrait constituer une porte d’entrée pour un éventuel attaquant.
Le BES et le NOC utilisent le protocole SRP pour échanger des données.
Ce protocole SRP (Server Routing Protocol) est un protocole propriétaire propre à BlackBerry (à ne pas confondre avec le protocole d’authentification mutuelle Secure Remote Protocol, dont l’acronyme est aussi SRP, mais qui est lui un protocole sous licence BSD).
On ne sait pas grand chose du protocole SRP, si ce n’est qu’il comprend une phase d’authentification mutuelle entre le BES et le NOC.
Les différentes sources trouvées n’indiquent pas clairement si SRP met en oeuvre une couche de chiffrement de transport (la page 37/63 de cette présentation de BlackHat 2006 laisse penser que c’est le cas), les mails transitant par SRP étant de toute manière chiffrés par le BES ou le téléphone BlackBerry.
À minima, l’en-tête d’un paquet SRP contenait des informations de routage spécifiant quel BES parle à quel BlackBerry, les identifiants de ces correspondants étant le SRPID (pour le BES) et le PIN (Personnal Identification Number), identifiant physique d’un BlackBerry (voir schéma sur ce journal en ligne et page 33/63 de la présentation BlackHat déjà mentionnée).
Un dissecteur wireshark a été développé mais ne semble pas avoir été intégré.
À l’autre bout du tuyau, le BlackBerry se connecte au NOC.
Là aussi, la nature de cette connexion reste assez obscure, même si certains éléments glanés ça et là laissent penser qu’il s’agit d’une connexion TLS, au moins sur certaines versions de BlackBerry, les mails échangés via cette connexion étant dans tous les cas chiffrés par le BES ou le BlackBerry.
En plus du chiffrement des messages lors du transport, un BlackBerry permettait de chiffrer le contenu stocké sur le téléphone « au repos ». Cette fonctionnalité pouvait être activée par l’utilisateur ou par l’administrateur via le BES.
Ce n’est d’ailleurs qu’une action de configuration du BlackBerry que le BES pouvait réaliser parmi une multitude (comme créer des groupes d’utilisateurs soumis à des politiques de sécurité différentes, restreindre les actions réalisables par une application provenant d’un développeur tiers, appliquer une politique de mots de passe, etc), faisant ainsi du BES un MDM avant l’heure.
Une autre fonctionnalité innovante proposée par les téléphones BlackBerry était l’application BlackBerry Messenger (BBM), sorte de chaînon manquant entre les SMS et les messageries instantanées modernes comme Whatsapp, Facebook Messenger et tutti quanti.
À une époque où l’envoi de SMS était encore facturé à l’unité dans de nombreux forfaits, la possibilité que proposait BBM d’envoyer des messages via Internet (donc pour un coût bien plus modique) était grandement appréciée. Cerise sur le gateau, BBM proposait des services annexes (accusé de réception/lecture du message, partage de fichier, images de profil, émojis, groupes de discussion…) alors inexistants dans les SMS.
Les messages BBM sont chiffrés par une clé symétrique commune à tous les BlackBerry du monde (c’est la global PIN encryption key). Si l’administrateur d’un BES peut générer une clé PIN spécifique à son organisation, par défaut, un message BBM est lisible de tout acteur connaissant la global PIN encryption key.
Ceci s’apparente fortement à une porte dérobée, mais est-ce réellement le cas ?
Dans la mesure où BlackBerry n’en a jamais fait mystère dans ces documents techniques (que ce soit sur le site de BlackBerry ou dans le document cité depuis le début de cet article, publié dès 2005, c’est-à-dire l’année de la mise en service de BBM), il semble plus exact de conclure que cela n’en était pas une (le propre d’une porte dérobée étant justement d’être cachée !).
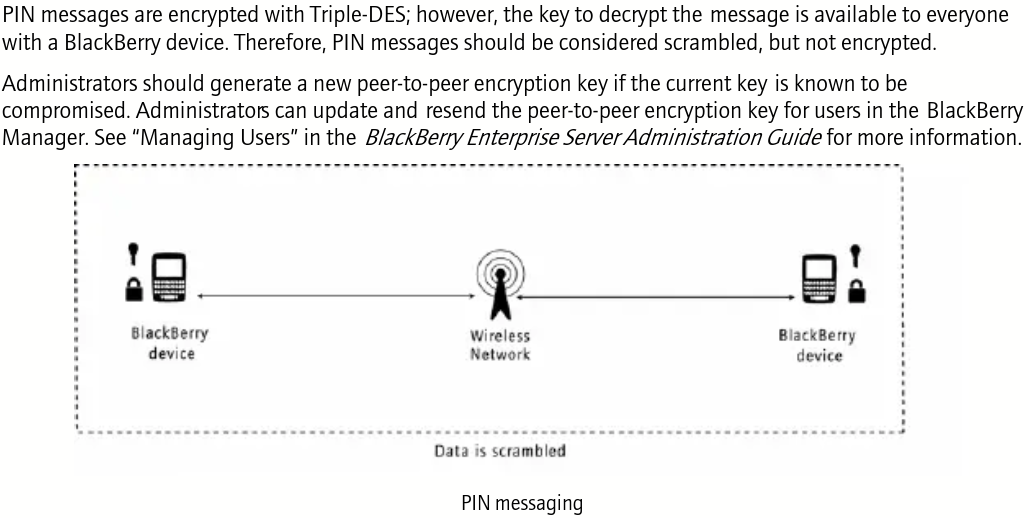
Les messages BBM des utilisateurs « grand public » (c’est-à-dire ceux n’utilisant pas un BlackBerry dans un contexte professionnel et rattaché à un BES) transite par un BIS (BlackBerry Internet Server), pendant grand public du BES administré par l’opérateur mobile en partenariat avec BlackBerry.
Les mails échangés par les BlackBerry grand public transitent également par ce BIS, sans bénéficier des mêmes garanties de sécurité que les mails transitant par un BES.
On l’a vu, les documents trouvés sont partiels et parfois approximatifs, c’est toutefois suffisant pour brosser à grands traits quelques caractéristiques du phénomène BlackBerry au début du millénaire :
- Un téléphone novateur et « augmenté », permettant d’aller sur internet, d’échanger des mails et offrant une messagerie instantanée,
- Une attention portée à la sécurité du produit, avec un usage massif du chiffrement et la possibilité de configurer une politique de sécurité de manière fine,
- Un écosystème de communication reposant en partie sur une infrastructure établie dans une nation tierce.
Deux polémiques contradictoires
Durant la première décennie de ce millénaire, BlackBerry fait l’objet de deux polémiques successives et contradictoires.
La première polémique a trait aux craintes de captation de données dont pourraient faire l’objet les utilisateurs de BlackBerry, en particulier les hauts fonctionnaires et les dirigeants d’entreprise :
Le fait que les messages reçus ou envoyés par un BlackBerry transitent nécessairement par une infrastructure hors du territoire nationale et contrôlé par une entreprise étrangère pourrait permettre à cette dernière/à son pays d’origine d’intercepter ces messages. Que le pays d’origine en question, le Canada, soit membre des Five Eyes n’arrange pas les choses !
Pour cette raison, le SGDN diffuse en 2005 une circulaire interdisant l’usage du BlackBerry par les hauts fonctionnaires des ministères, de Matignon et de l’Élysée. La même année, le DSD australien interdit la transmission de documents confidentiels via BlackBerry. Le BSI allemand prendra une décision du même genre en 2010.
En France, ces craintes semblent avoir été attisées par la découverte par EADS d’une vulnérabilité dans un algorithme de décompression du BES pouvant conduire à de l’exécution de code arbitraire (c’est la CVE-2005-4848).
En 2007, Research in Motion (RIM), fabricant des BlackBerry (la société se renommera « BlackBerry » plus tard) fait réaliser une évaluation critères communs au niveau EAL2+ du BES et du système d’exploitation de ses téléphones, ainsi qu’une évaluation par le Fraunhofer Institute l’année d’après.
Ces annonces furent accueillies de façon contrastée par la presse française, certains articles soulignant les limites de cette certification tandis que d’autres y voient une preuve définitive de l’invulnérabilité des produits.
La deuxième polémique débute à la fin des années 2000, lorsque plusieurs gouvernements asiatiques, voyant d’un très mauvais oeil l’opacité des communications BlackBerry, mettent en oeuvre divers moyens pour d’y accéder.
Le gouvernement émirati se montrera particulièrement créatif puisqu’avec le concours de l’opérateur Etisalat, il fit installer un implant sur les BlackBerry utilisés par ses citoyens.
Le logiciel-espion , développé par la société californienne SS8 Networks et distribué sous pretexte « d’amélioration du service » présentait quelques erreurs de conception puisqu’il vidait très rapidement les batteries des téléphones ciblés, facilitant sa détection.
Les gouvernements saoudiens et indiens firent preuve de moins d’originalité en menaçant purement et simplement d’interdire tout ou partie des services assurés par RIM/BlackBerry si la société ne coopérait pas.
Cette stratégie plus orthodoxe fut visiblement couronnée de succès en Inde, le gouvernement réussissant à obtenir l’accès aux communications BBM (les mails transitant par un BES restant toutefois hors de portée des services de sécurité indien).
Les émeutes londoniennes de 2011
En août 2011 Londres et d’autres villes anglaises connurent une flambée de violence en réaction au décès d’un jeune habitant d’un quartier populaire à la suite de son interpellation par la police.
L’une des mesures répressives décidée par le gouvernement britannique fut d’ordonner au GCHQ et au MI5 de travailler conjointement pour déchiffrer les communications BBM afin d’identifier les organisateurs des émeutes.
L’écho de cette révélation par Le Guardian fut assez limité : l’article, repris par de multiples médias, annonçait noir sur blanc que les communications BBM pouvaient être mises au clair par des acteurs étatiques.
L’impact de cette révélation fut étonnamment faible, sachant que BBM était à l’époque utilisé par plusieurs dizaines de millions de personnes dans le monde.
Révélations conjointes
La suite de la décennie fut émaillée par deux révélations qui continuèrent d’écorner l’aura de sécurité des produits BlackBerry.
En septembre 2013, le journal allemand Der Spiegel publia un article basé sur des fichiers divulgués par Edward Snowden.
Cet article décrivait comment la NSA et le GCHQ arrivaient à accéder aux communications des BlackBerry, y compris les mails transitant par un BES. Paradoxalement, le contenu de cet article est d’une certaine manière favorable à BlackBerry puisque il y est expliqué que la NSA a mis des années à parvenir à accéder aux communications des BlackBerry.
L’accès fut temporairement perdu entre juin 2009 et mars 2010 suite à une modification logicielle dans la gestion de la compression (ce qui n’est pas sans faire écho à la vulnérabilité découverte par EADS quelques années auparavant !).
Un point intéressant de cet article est qu’à aucun moment il n’évoque une collaboration de BlackBerry avec la NSA ou autre administration similaire pour faciliter l’accès aux communications passant par un BES (contrairement à la société RSA Security, par exemple, qui toucha un chèque de 10 millions de dollars de la part de la NSA pour faire du générateur aléatoire Dual_EC_DRBG le générateur par défaut de sa librairie cryptographique).
Trois ans plus tard, le magasine en ligne Vice publiait un article révélant que, dans le cadre d’une enquête visant des membres de la mafia suite à un meurtre, la police fédérale canadienne (le RCMP), a intercepté et déchiffré plus d’un million de messages BBM entre 2010 et 2012.
Pour cela, le RCMP a réussi à mettre la main sur la global PIN encryption key d’une manière ou d’une autre, l’article ne révélant pas comment.
L’article mentionne toutefois le témoignage d’un certain Mark Flynn, inspecteur au RCMP qui affirme que BlackBerry a « facilité le processus d’interception », sans que l’on sache si la société s’est contenté de fournir quelques explications techniques ou a été jusqu’à donner la global PIN encryption key.
La fin de BlackBerry
La société BlackBerry (alors RIM) connaît son apogée vers 2008.
Apple et Google viennent de lancer IPhone et Android, qui grignoteront inexorablement les parts de marché de BlackBerry, à tel point qu’en 2016 la société annonce cesser définitivement la fabrication de Smartphones pour se recentrer sur des activités de cybersécurité.
État des lieux
Trop sécurisés selon les uns et pas assez selon d’autres, les produits BlackBerry auront suscité bon nombre de questions auxquelles nous allons tenter de répondre avec le recul dont nous disposons aujourd’hui.
Les BlackBerry étaient-ils aussi sécurisés qu’on le croyait ?
Il est assez difficile de répondre à cette question qui nécessite de savoir ce que ce « on » s’imaginait de la sécurité des BlackBerry. Certains s’imaginaient un produit littéralement invulnérable, ce qui n’était évidemment pas le cas.
Les produits BlackBerry, que ce soit les téléphones eux-mêmes ou le BES, contenaient, comme tous les autres produits, des logiciels développés par des humains faisant des erreurs, et eurent droit eux aussi à leur lot de CVE, dont voici quelques exemples :
- CVE-2005-2342 : Il est possible de provoquer un déni de service dans un composant du BES en lui envoyant un paquet SRP volontairement malformé.
- CVE-2005-2344 : Il est possible de provoquer un déni de service du BES en exploitant le débordement de tampon causé par un fichier png volontairement malformé.
- CVE-2008-3246, CVE-2009-2643, CVE-2009-2646, CVE-2009-4778 et CVE-2010-2604 : Il est possible d’exécuter du code arbitraire dans le BES en envoyant un mail contenant un fichier pdf volontairement malformé.
L’ une des vulnérabilités, la CVE-2005-4848, probablement la plus médiatisées en France, fut celle trouvée par EADS dans un mécanisme de décompression utilisé par le BES.
Malgré tout, différentes sources concordantes amènent à penser que les téléphones BlackBerry étaient plus sûrs que la concurrence, comme le fait de voir ces téléphones figurer dans un catalogue du CESG (l’ANSSI anglaise) de produits certifiés pour un usage OTAN, les smartphones de la concurrence n’y figurant pas. La politique mise en oeuvre par BlackBerry/RIM de certification régulière de ces produits, même si le niveau initial visé (EAL2+) était assez faible et que ces certifications ne sont pas une panacée, témoignait d’une volonté certaine de la part de l’entreprise en la matière.
Dans tous les cas, les produits BlackBerry étaient plus sécurisés que ce que le commun des mortels pouvaient acheter à l’époque : Ils garantissaient aux professionnels le chiffrement « presque de bout en bout » de leurs mails, mais aussi des données stockées dans leur terminal. Aucun autre téléphone ne proposait cela au début des années 2000.
Même la sécurité du BBM était meilleure que celle proposée par l’alternative, le SMS. Une messagerie utilisant une clé de chiffrement commune à tous les terminaux offre certes un niveau de sécurité bien plus faible qu’une messagerie moderne comme Signal, mais une telle comparaison ne tient pas compte du décalage historique entre les deux messageries.
Dans la même veine, la découverte d’une RCE dans le navigateur des BlackBerry rapporta 15000$ à ses découvreurs lors de l’édition 2011 de Pwn2Own . Une vulnérabilité similaire dans un IPhone ou un Android à jour vaut probablement 50 à 100 fois plus aujourd’hui !
Comment les services de renseignement techniques anglo-saxons accédaient-ils aux communications des BlackBerry ?
Les réponses à cette question sont encore sous le sceau du secret, probablement pour quelques dizaines d’années. Les documents d’Edward Snowden apportent cependant des éléments permettant de faire des conjectures. Les points essentiels de l’article de Spiegel sont les suivants :
- la capacité d’accès aux communications BlackBerry a disparu en juin 2009 suite à des modifications dans l’implémentation d’un algorithme de compression,
- cette capacité est redevenue disponible en 2010 après que le GCHQ a appris que BlackBerry/RIM avait acheté une société quelques temps auparavant.
Quel rapport entre la connaissance du rachat d’une société par BlackBerry/RIM et la découverte d’une vulnérabilité exploitable ?
Cette information a probablement aiguillé le GCHQ vers une piste fructueuse.
Si l’on se penche sur les entreprises rachetées par BlackBerry/RIM, on trouve la société Slipstream, acquise en juin 2006, société notamment spécialisée en compression de données !
On peut donc supposer que l’agence aura ensuite, d’une manière ou d’une autre, mis la main sur le code-source de Slipstream utilisé par BlackBerry, afin d’y (re)découvrir une vulnérabilité dans la logique de décompression du BES.
Cette hypothèse est confortée par l’existence d’au moins deux précédents, à savoir la CVE-2005-4848 de EADS, et la vulnérabilité exploitée par l’agence jusqu’à juin 2009.
On peut imaginer que l’accès aux communications du BES d’une cible se faisait ainsi :
- création d’un mail compressé spécialement conçu pour déclencher la vulnérabilité lors de sa décompression par le BES
- envoi du mail, qui est décompressé par le BES. Le code d’exploitation de la vulnérabilité est exécuté par le BES.
Reste que même en l’absence d’une telle vulnérabilité, il était probablement possible à ces agences d’accéder au BES d’une organisation ciblée.
Après tout, un BES s’inscrit dans le système d’information de l’organisation en question. Une fois un accès initial acquis (en exploitant une vulnérabilité dans un équipement ou service exposé sur Internet, par exemple), une phase de latéralisation peut permettre in fine de compromettre le BES et les mails y transitant.
En ce qui concerne la global PIN encryption key, les hypothèses envisageables sont légion :
- récupération de la clé par retroconception d’un BlackBerry,
- intrusion informatique dans le SI de BlackBerry/RIM,
- intrusion informatique dans l’une des usines fabriquant les terminaux,
- accord informel avec BlackBerry/RIM, dans la lignée de celui entre la NSA et RSA Security,
- identification d’un.e employé.e de BlackBerry/RIM ayant accès à la clé, puis utilisation de moyens divers (coercitifs ou non…) pour l’amener à divulguer cette clé.
Les BlackBerry embarquaient-ils des portes dérobées ?
Le trafic BBM était chiffré par une clé commune à tous les terminaux, la global PIN encryption key qui permettait de déchiffrer tout le trafic BBM à quiconque la connaissait. Ce choix technique paraît aujourd’hui contestable, mais il semble toutefois inapproprié de le qualifier qualifier de backdoor, puisqu’il une backdoor est une fonctionnalité cachée, chose que cette clé universelle n’a jamais été.
BlackBerry/RIM n’a en effet jamais caché l’existence de cette clé, et en fait état clairement dans le document mentionné plus haut, et publié en 2005 (c’est-à-dire l’année même de mise en service de BBM !).
De la même manière, il paraît abusif de qualifier les infrastructures d’interception légale des opérateurs internet de backdoor : ces infrastructures ne sont pas et n’ont pas vocation à être cachées.
On pourra certes objecter que les éléments de langage de BlackBerry/RIM à destination du grand public étaient plus ambigus, mais l’information était tout de même rendue publique par l’entreprise.
Concernant le BES, aucun élément concret ne permet de donner crédit à l’hypothèse de backdoor dans les produits BlackBerry. Les documents divulgués par Snowden suggèrent même plutôt le contraire, puisque le modus operandi de la NSA et du GCHQ pour accéder aux mails transitant par un BES semble avoir reposé sur de la recherche puis de l’exploitation de vulnérabilité dans le BES.
Les craintes de certains gouvernements occidentaux étaient-elles fondées ?
Nous avons vu que les gouvernements français, allemand et australien ont à peu près à la même époque émis des notes interdisant ou restreignant l’usage des BlackBerry par leurs hauts fonctionnaires.
Ces craintes étaient-elles justifiées ? Plusieurs éléments amènent à répondre négativement à cette question :
- aucun élément ne permet d’attester la présence de backdoors dans les produits BlackBerry/RIM,
- les révélation Snowden laissent plutôt penser que la NSA et le GCHQ ont utilisés des moyens « usuels » pour accéder aux mails transitant par un BES, moyens qu’ils pouvaient tout aussi bien mettre en œuvre pour viser des infrastructures de télécommunication plus classiques,
- les produits BlackBerry/RIM fournissaient en réalité une sécurité supérieure à celles proposées par d’autres téléphones de l’époque.
Ces inquiétudes étaient-elles totalement injustifiées pour autant ? Là aussi, et cela peut sembler paradoxal, la réponse est plutôt négative :
- La messagerie BBM présentait des risques d’interception des communication beaucoup plus sérieux que les mails échangés par un BlackBerry managé par un BES. Il est vrai que l’administrateur du BES pouvait juguler ce risque en configurant une clé de chiffrement spécifique à son organisation, mais rien ne l’y obligeait. Or il était tentant, après avoir envoyé un mail, d’apporter quelques corrections ou précisions par quelques messages BBM.
- Même si l’infrastructure BlackBerry/RIM n’avait pas accès aux contenus en clair des mails, elle offrait tout de même une position idéale pour déterminer qui parle avec qui et à quelle fréquence. Cette connaissance, basée sur de l’analyse de trafic, peut apporter des informations significatives : elle permet par exemple de reconstruire d’un « sociogramme » ou de déterminer les phases d’activités d’une organisation surveillée (de la même manière que surveiller la consommation de pizza à proximité du Pentagone aide à deviner des actions militaires américaines d’envergure).
- Par ailleurs, l’infrastructure BlackBerry/RIM est en position de purement et simplement empêcher une communication. Des précédents existent : dans son ouvrage « Les câbles sous-marins », Camille Morel raconte comment à la fin du 19ème siècle, l’Empire britannique tira parti de sa maîtrise des câbles sous-marins d’alors pour bloquer des communications françaises dans un contexte de rivalité franco-britannique.
- Enfin, au moment (2005) où ces mesures ont été prises, l’architecture de l’écosystème BlackBerry n’était probablement pas entièrement comprise. En restreindre l’usage était une forme d’application d’un principe élémentaire de précaution de la part d’administrations comme le SGDN ou le BSI.
Les révélations successives sur la sécurité des BlackBerry ont-elles précipitées la fin de la marque ?
Les différentes polémiques détaillées ci-dessus ont probablement abîmée la confiance que le public accordait à BlackBerry, mais ce facteur n’est pas nécessaire pour expliquer la chute de la marque, qui est plutôt le résultat d’erreurs stratégiques.
Lorsque la concurrence arrive en 2007/2008, BlackBerry/RIM est à son apogée et regarde avec dédain ces nouveaux smartphones avec écran tactile. Le public, lui, est beaucoup plus enthousiaste, Apple et Google commencent à tailler des croupières au leader de l’époque.
Les Android et IPhones proposent tout deux un magasin d’applications très richement doté, bien plus que celui d’un BlackBerry. Cet appstore peu fourni attire peu les utilisateurs, et par conséquent attire moins les développeurs d’applications : un cercle vicieux s’installe.
Lorsque BlackBerry/RIM tente de réagir, il est déjà trop tard. C’est donc un certain conservatisme et le manque d’innovation qui a tué BlackBerry, plus qu’un scandale à la CryptoAG.
Chose intéressante, on trouve ça et là des gens défendant la thèse opposée, selon laquelle les téléphones BlackBerry ont disparu car trop sécurisés.
On pourrait imaginer avoir affaire à des discours suggérant l’exécution d’une entreprise par des puissances cachée qu’elle dérangeait, mais en réalité il ne s’agit pas d’une thèse complotiste de ce type : l’idée est essentiellement que la sécurité de BlackBerry, reposant sur un modèle technique rigide, a contribué à faire fuir les clients dès qu’une alternative est apparue.
Quelques mots sur les certifications
En 2007, le BES et le système d’exploitation des BlackBerry ont chacun fait l’objet d’une certification critères communs qui auront été l’objet de multiples articles. Qu’est-ce qu’une telle certification apporte, que garantit-elle ?
Le principe d’une telle évaluation est le suivant : le commanditaire de la certification (qui est généralement l’entreprise développant le produit à certifier, mais pas nécessairement) rédige un document nommé cible de sécurité. L’objet de la cible de sécurité est de modéliser :
- les scénarios d’utilisation du produit
- les biens (matériels ou immatériels) qu’il manipule lors de son fonctionnement
- les menaces pesant sur lui et ses biens
- les protections qu’il apporte pour contrer ces menaces
- les hypothèses d’utilisation à respecter pour que le produit fasse son travail
Prenons le cas d’un pare-feu. Cet équipement a vocation à protéger un système d’information en appliquant une politique de sécurité réseau.
La liste des menaces contrées comprendra l’envoi de requêtes malveillantes à un serveur derrière le pare-feu, le trafic interdit (utilisateur voulant accéder à un site contraire à la charte informatique par exemple), et l’accès frauduleux à l’interface d’administration du pare-feu.
Les mécanismes de protection mis en oeuvre pour contrer ces menaces seront une fonction filtrage du trafic, d’inspection du trafic, et des mécanismes protégeant l’interface d’administration (à laquelle on ne pourra accéder qu’avec un mot de passe fort et via un canal sécurisé).
Ce pare-feu ne pourra faire ce qu’on attend de lui que si certaines hypothèses raisonnables sont respectées : le meilleur produit du monde ne pourra pas empêcher un administrateur est malveillant ou incompétent de faire des dégâts. Ce type d’équipement ayant normalement vocation à être confiné dans un local physique à accès restreint, il ne disposera peut-être pas de mécanisme d’autoprotection physique (du style SecureBoot).
On supposera donc que l’équipement est bien déployé au bon endroit, et les scénarios où quelqu’un vient démonter l’équipement pour y brancher un analyseur logique seront considérés comme hors champ.
La cible de sécurité dit donc ce que le produit fait, et quelles sont ses limites. Charge ensuite au commanditaire/développeur de prouver que le produit fait bien ce qu’il fait, avec un niveau de sécurité raisonnable.
Pour cela, il fournit différents documents décrivant le produit. Plus le niveau de l’évaluation est élevé, plus la description doit être détaillée : Pour les niveaux d’évaluation les plus bas, un simple description « vue d’avion » suffira.
Pour les niveaux les plus élevés, il faudra une description particulièrement détaillée du produit, son code-source, la liste des composants externes qu’il utilise, les tests dont il a fait l’objet.
Ce corpus documentaire est utilisé par un centre d’évaluation agréé (on parle en France de CESTI), qui l’étudie avec un regard critique, avant de rechercher des vulnérabilités dans le produit.
Le niveau technique et le temps à disposition de l’attaquant varie aussi en fonction du niveau de l’évaluation : on ne mettra pas en œuvre d’attaque physique par injection de faute lors d’une évaluation EAL2, par exemple.
À la fin de l’évaluation, le centre d’évaluation rédige un rapport technique d’évaluation, décrivant de manière détaillée les tests réalisés sur le produit, et propose un verdict.
En définitive, c’est une entité publique qui décide de suivre le verdict du centre d’évaluation ou de demander des précisions (en France, l’autorité en question est l’ANSSI).
Finalement, ce qui est rendu public est le rapport de certification, qui récapitule la cible de sécurité, et liste différentes recommandations d’usage.
Le document le plus intéressant, le rapport technique d’évaluation, n’est généralement pas rendu public…on ne sait donc pas ce que comment le laboratoire ayant réalisé l’évaluation du BES et des terminaux BlackBerry a réalisés ses tests.
Les évaluations commanditées par BlackBerry traduisaient donc un certain volontarisme de la part de l’entreprise, mais compte tenu de leur faible niveau, elles ne pouvaient pas clôturer les débats, qui s’inquiétaient d’attaques étatiques, donc d’un attaquant de niveau maximal.
Les raccourcis et approximations des médias
L’histoire de BlackBerry est aussi l’occasion de s’intéresser non pas aux produits BlackBerry, mais aux discours portant sur ces produits et sur leur sécurité en particulier.
Un élément de langage qui revient très régulièrement dans la presse plus ou moins spécialisée est la mention de l’algorithme de chiffrement utilisée par BlackBerry, AES256, dont l’évocation sert d’argument-massue, de preuve définitive démontrant la sécurité des produits BlackBerry…sans que l’on juge nécessaire de se demander comment sont générées ces clés, ni de préciser les modes opératoires de chiffrement, etc.
Il ne semble pas, en lisant des articles de journaux ou magazines similaires, que la simple mention du nom d’un algorithme soit considérée comme un argument suffisant aujourd’hui. Cela montrerait-il une certaine progression de la culture en cybersécurité ?
Le regard porté sur l’obtention d’une certification critères communs semble lui aussi faire l’objet de plus de nuance aujourd’hui qu’à l’époque : Des articles tels que celui-ci ne semblent plus être possibles aujourd’hui.
Un dernier mot
Avant d’être dépassé par la concurrence, BlackBerry aura évolué sur une ligne de crête entre gages de sécurité donné à ses utilisateurs et collaboration avec différents gouvernements asiatiques.
Face à ces derniers, et notamment face au gouverment indien, BlackBerry aura cédé sur les communications BBM chiffrées par une clé universelle, communications auxquelles les services indien auront donc eu accès.
BlackBerry aura toutefois tenu bon sur les mails transitant par un BES, qui restèrent inaccessibles à ces services car l’architecture technique initiale rendait très complexe l’organisation technique d’un accès dédié.
Une leçon que l’on peut tirer de cette aventure est que la meilleure manière de contrer ce genre de demandes d’accès aux communications est peut-être d’organiser l’impossibilité technique de les satisfaire.
Sources
- wikipédia !
- le site crackberry.com
- les articles de feu spyworld.actu BlackBerry, disponibles sur archive.org
- les documents portant sur BlackBerry trouvables sur scribd.com
- Le site web des critères communs
- cvedetails.com